
Deepfence ThreatMapper
De flesta säkerhetsverktyg tittar på koden innan den släpps. ThreatMapper gör tvärtom och undersöker det som körs: containrar, virtuella maskiner och molntjänster. Det bygger en karta över hur delarna hänger ihop och pekar ut vilka hål som går att nå utifrån, vilket är skillnaden mellan en lista på tusen varningar och de fem som betyder något. Verktyget hittar också bortglömda lösenord och nycklar som råkat följa med i en avbildning. Koden är fri under licensen Apache 2.0 och underhålls av Deepfence. Driver ni något åt en kund är det här ett sätt att kontrollera vad ni faktiskt satt i produktion.
Vad det är
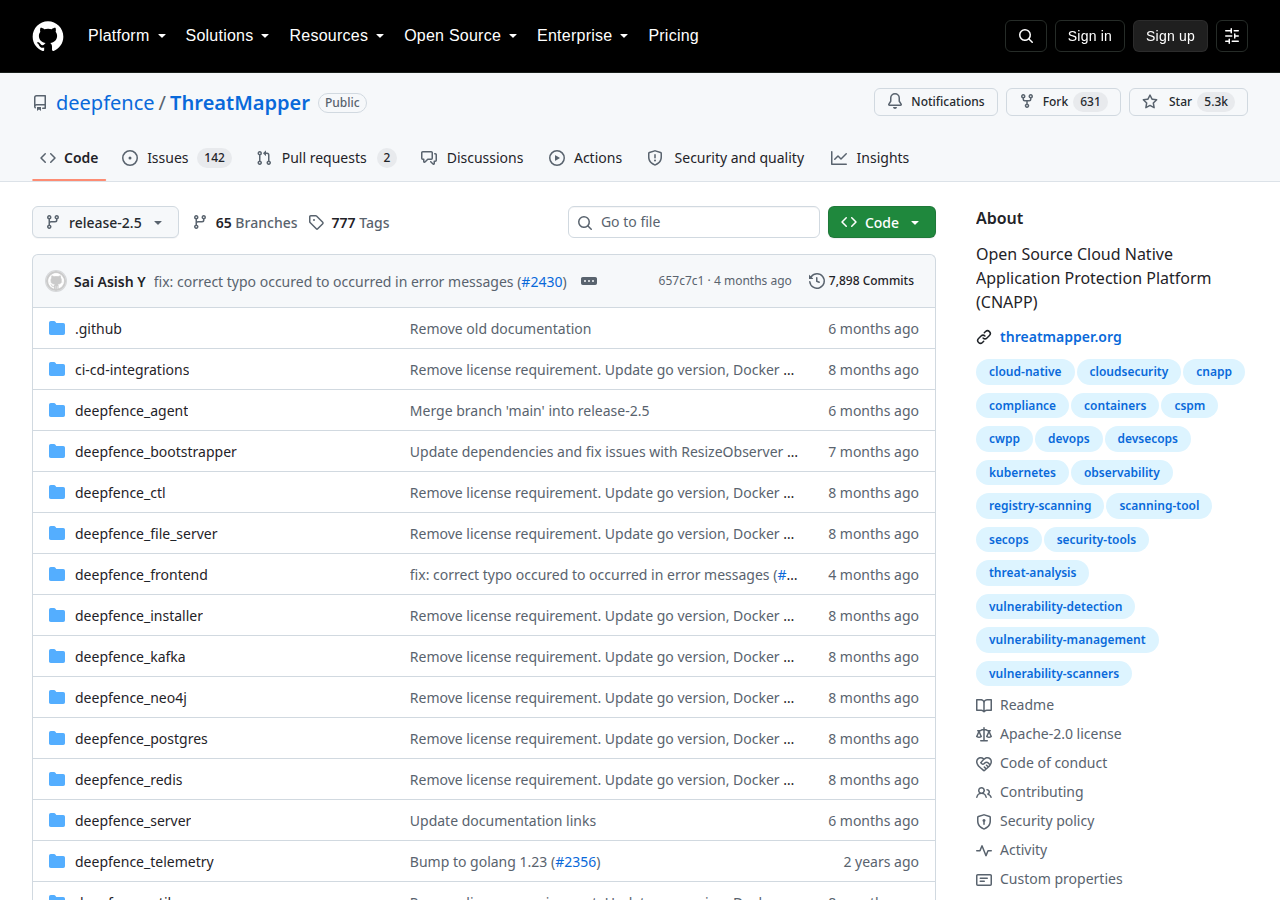
ThreatMapper letar efter kända sårbarheter och läckta hemligheter i system som redan är i drift, och rangordnar fynden efter hur lätta de faktiskt är att utnyttja utifrån. Fri programvara från Deepfence.
Guider som nämner verktyget
Ingen guide nämner verktyget ännu.
- Driftform
- Server/VPS
- Kategori
- Säkerhet och sårbarhetsskanning
- Webbplats
- github.com
- Kodrepo
- github.com/deepfence/ThreatMapper