Syft
Med Syft skannar du en containerbild eller ett katalogträd och får en maskinläsbar lista över paket, bibliotek och deras versioner. Verktyget stöder flera standardformat som SPDX och CycloneDX. Det passar dig som behöver dokumentera leverantörskedjan för säkerhet eller efterlevnad. Du kan integrera det i byggpipelines och lagra SBOM:erna tillsammans med dina releaser. Det är ett nödvändigt steg för den som tar software supply chain på allvar. Det är en viktig del av att kunna spåra vad din programvara innehåller och svara snabbt vid säkerhetsincidenter. Du får en tydlig bild av vad dina bilder och filsystem innehåller, vilket underlättar vid säkerhetsgranskning.
Vad det är
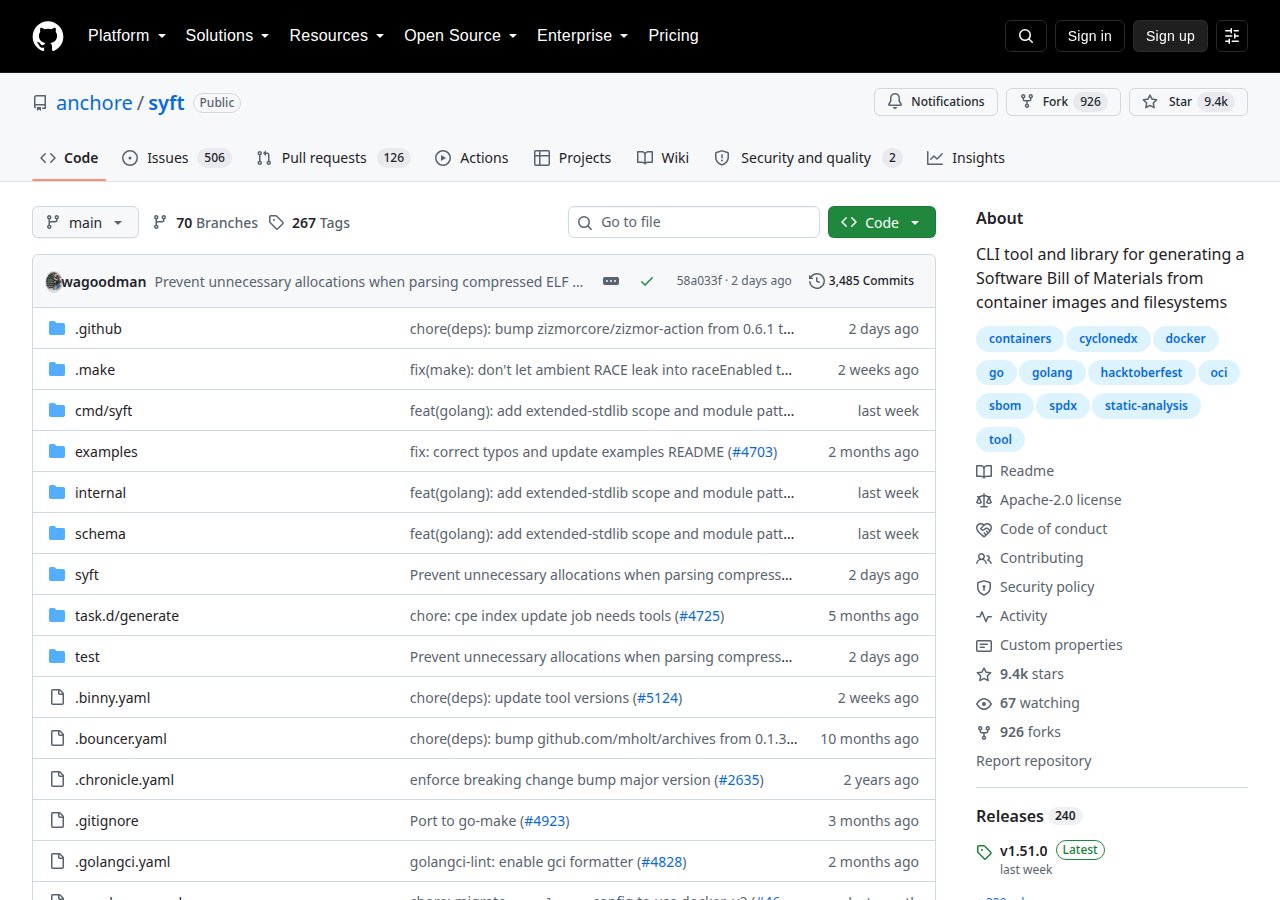
Syft genererar SBOM:er, det vill säga innehållsförteckningar, från containrar och filsystem. Du vet exakt vilka komponenter som ingår i din programvara. Det passar dig som behöver dokumentera leverantörskedjan för säkerhet eller efterlevnad. Det stöder standardformat som SPDX och CycloneDX.
Guider som nämner verktyget
Ingen guide nämner verktyget ännu.
- Driftform
- Lokalt
- Kategori
- Säkerhet och sårbarhetsskanning
- Webbplats
- github.com
- Kodrepo
- github.com/anchore/syft