Hänglåset i webbadressen betyder att trafiken mellan besökaren och sajten är krypterad. Låset är ett certifikat, och handslaget är den tysta överläggning där webbläsaren och sajten kommer överens om nycklar och visar upp papperen. Här genomför vi ett riktigt handslag med openssl, mot företagets egen sajt, och läser det som egentligen händer bakom hänglåset.
Ett riktigt TLS-handslag med arcgruppen.se (1): flaggan -brief håller svaret kort. Protokollversionen och chiffrerna är det som verkligen räknas: TLS 1.3 är dagens standard.
Verifieringsraden (1): OK betyder att certifikatkedjan stämmer hela vägen till ett rotförtroende. Det är hänglåsens inre mekanik: kedjan av förtroende är hel.
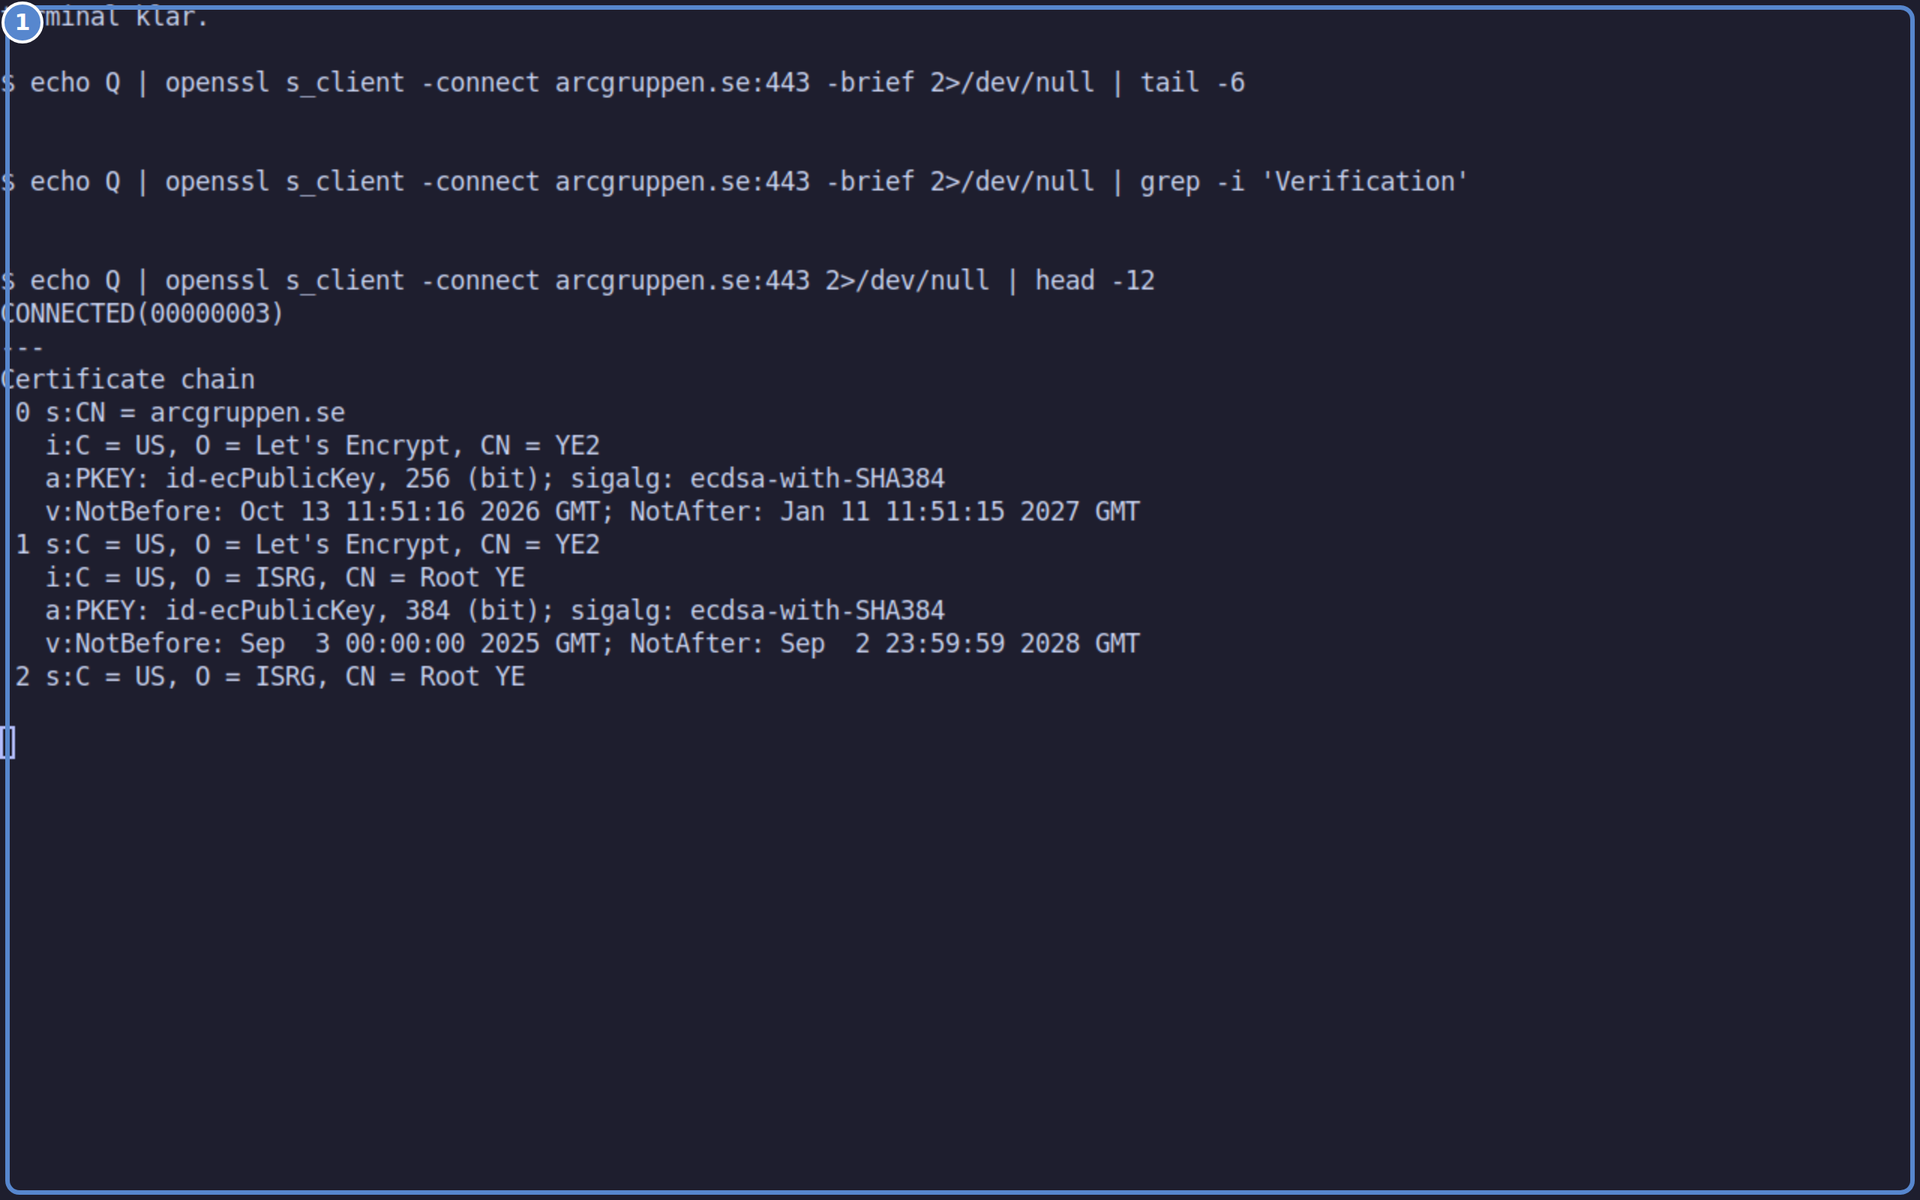
Handslagets hela utskrift (1): kedjan av certifikat syns här, från sajten till roten. Sajten intygar sig själv, en utfärdare intygar sajten, och webbläsaren litar på utfärdaren.
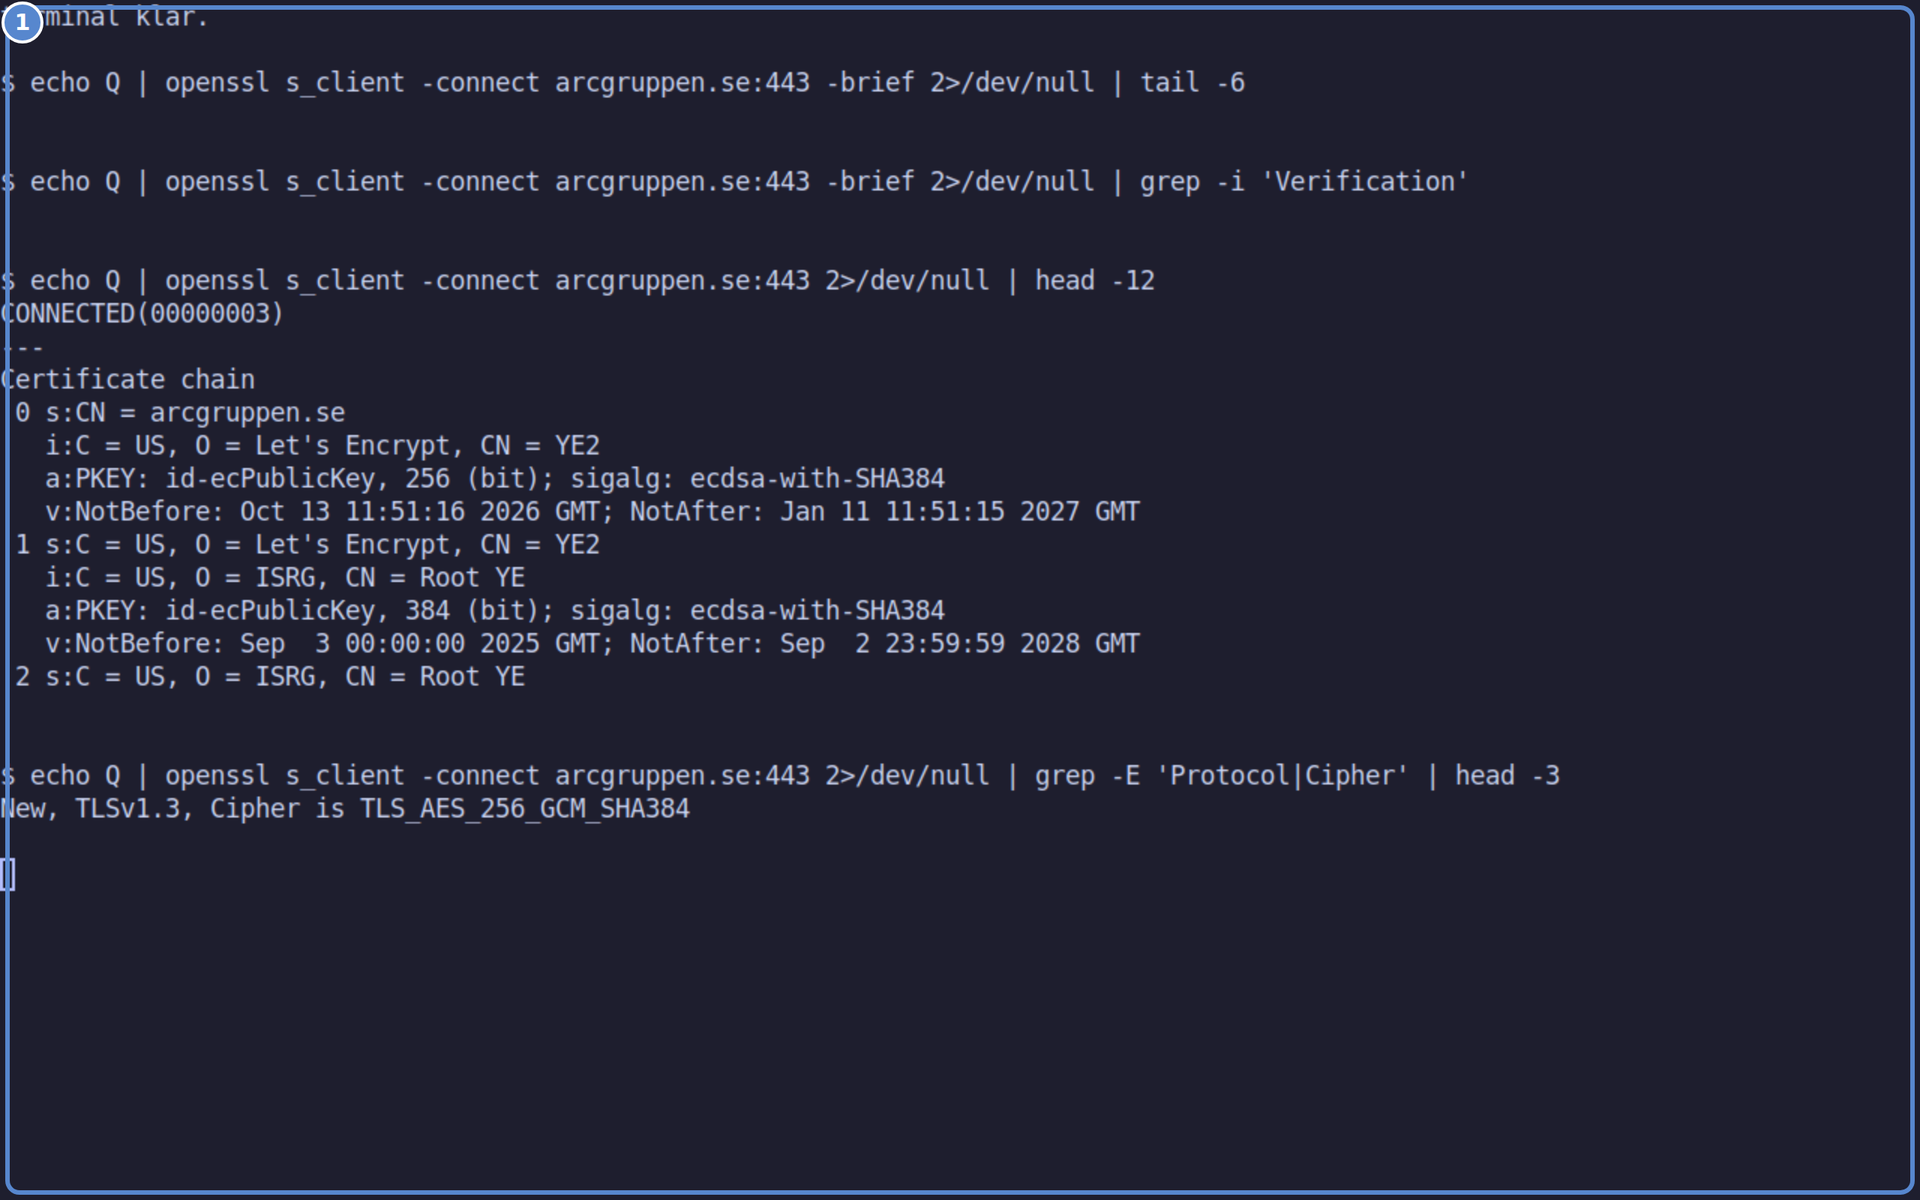
Protokoll och chiffer (1): exakt hur trafiken krypteras. Äldre TLS-versioner ska vara avstängda på servern: de har kända svagheter.
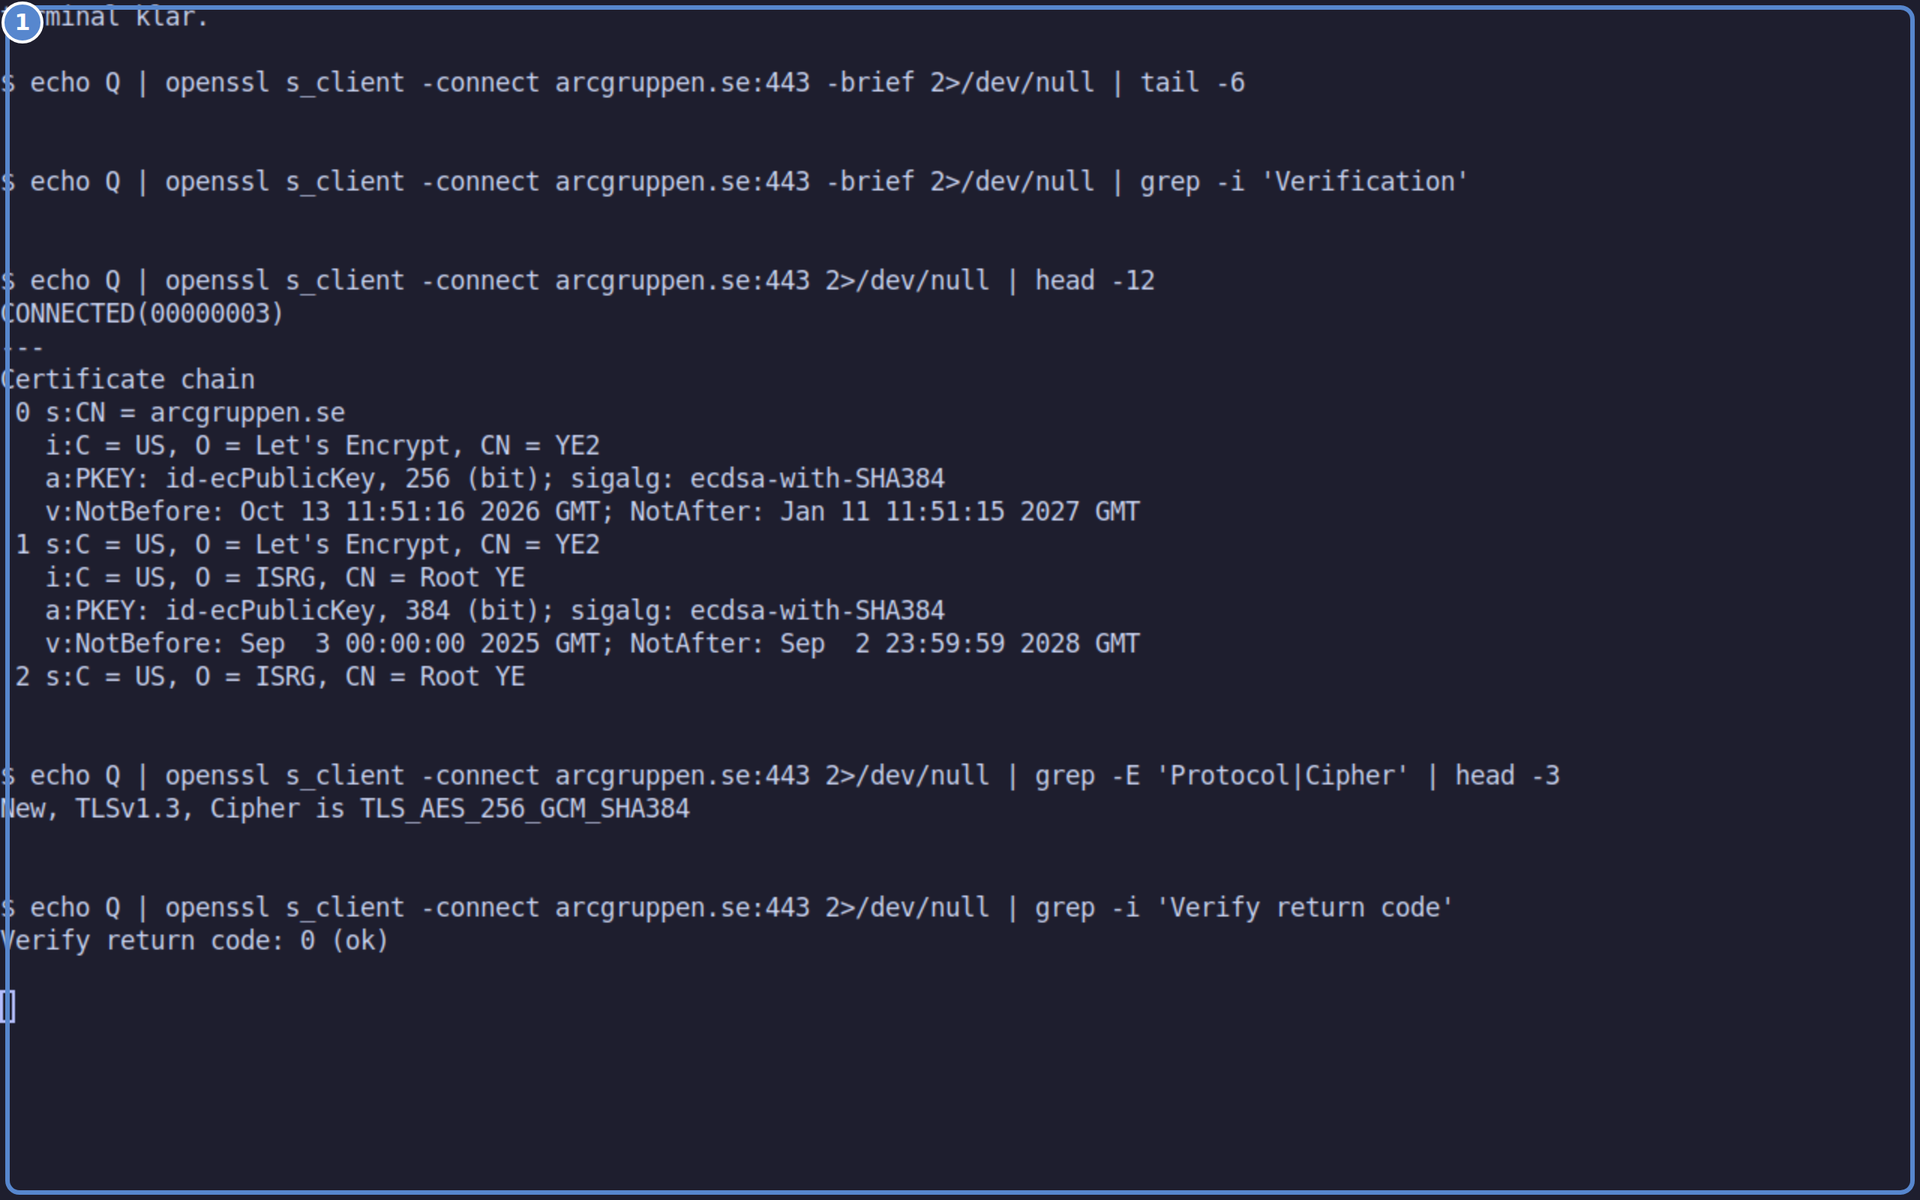
Sista raden (1): Verify return code 0 betyder att hela kontrollen gick igenom. Noll är det enda acceptabla svaret: allt annat är en varning värd att ta på allvar.
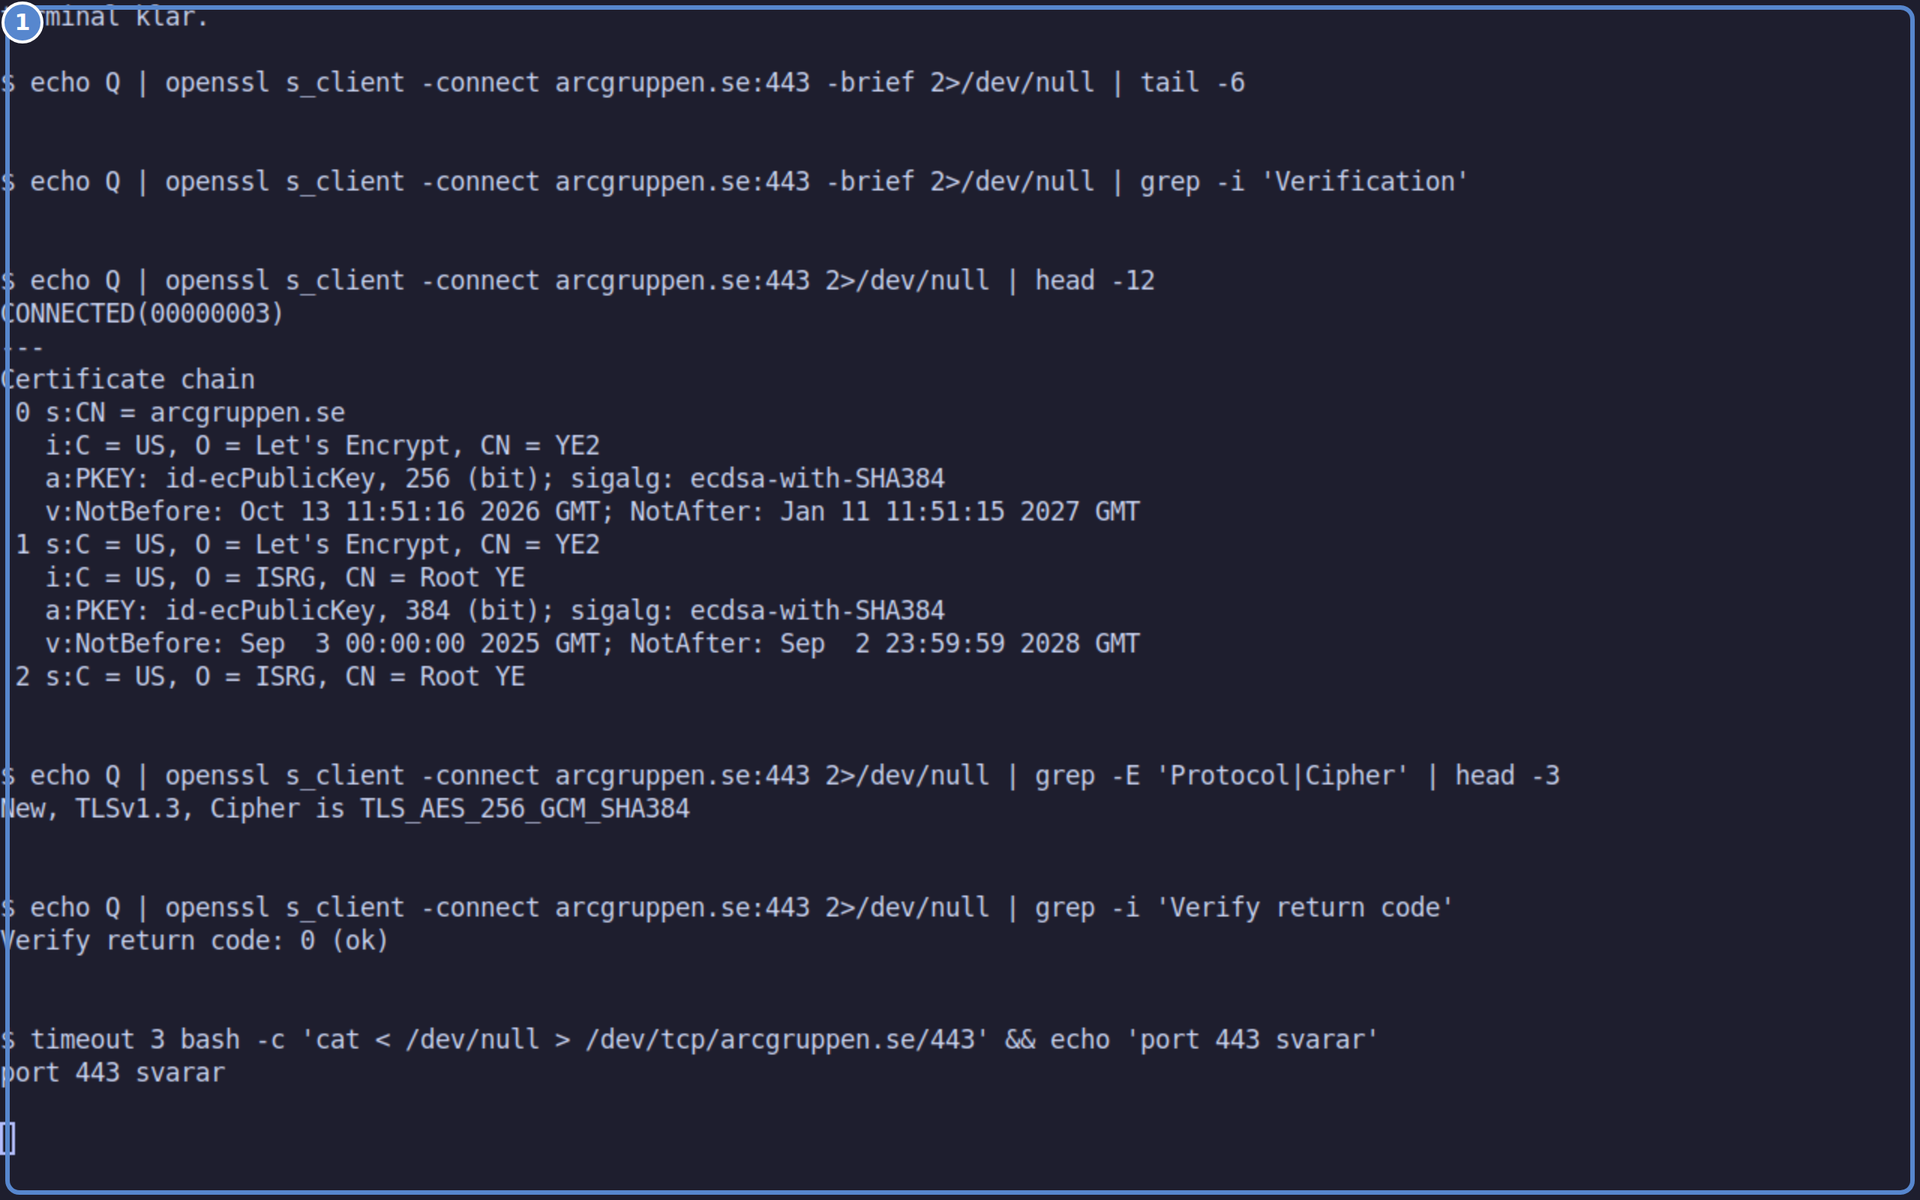
Innan handslaget: finns det någon att handsla med? (1) Port 443 är dörren all krypterad webbtrafik går genom. 80 är oskyddad webb, 443 är samma sak med hänglås.
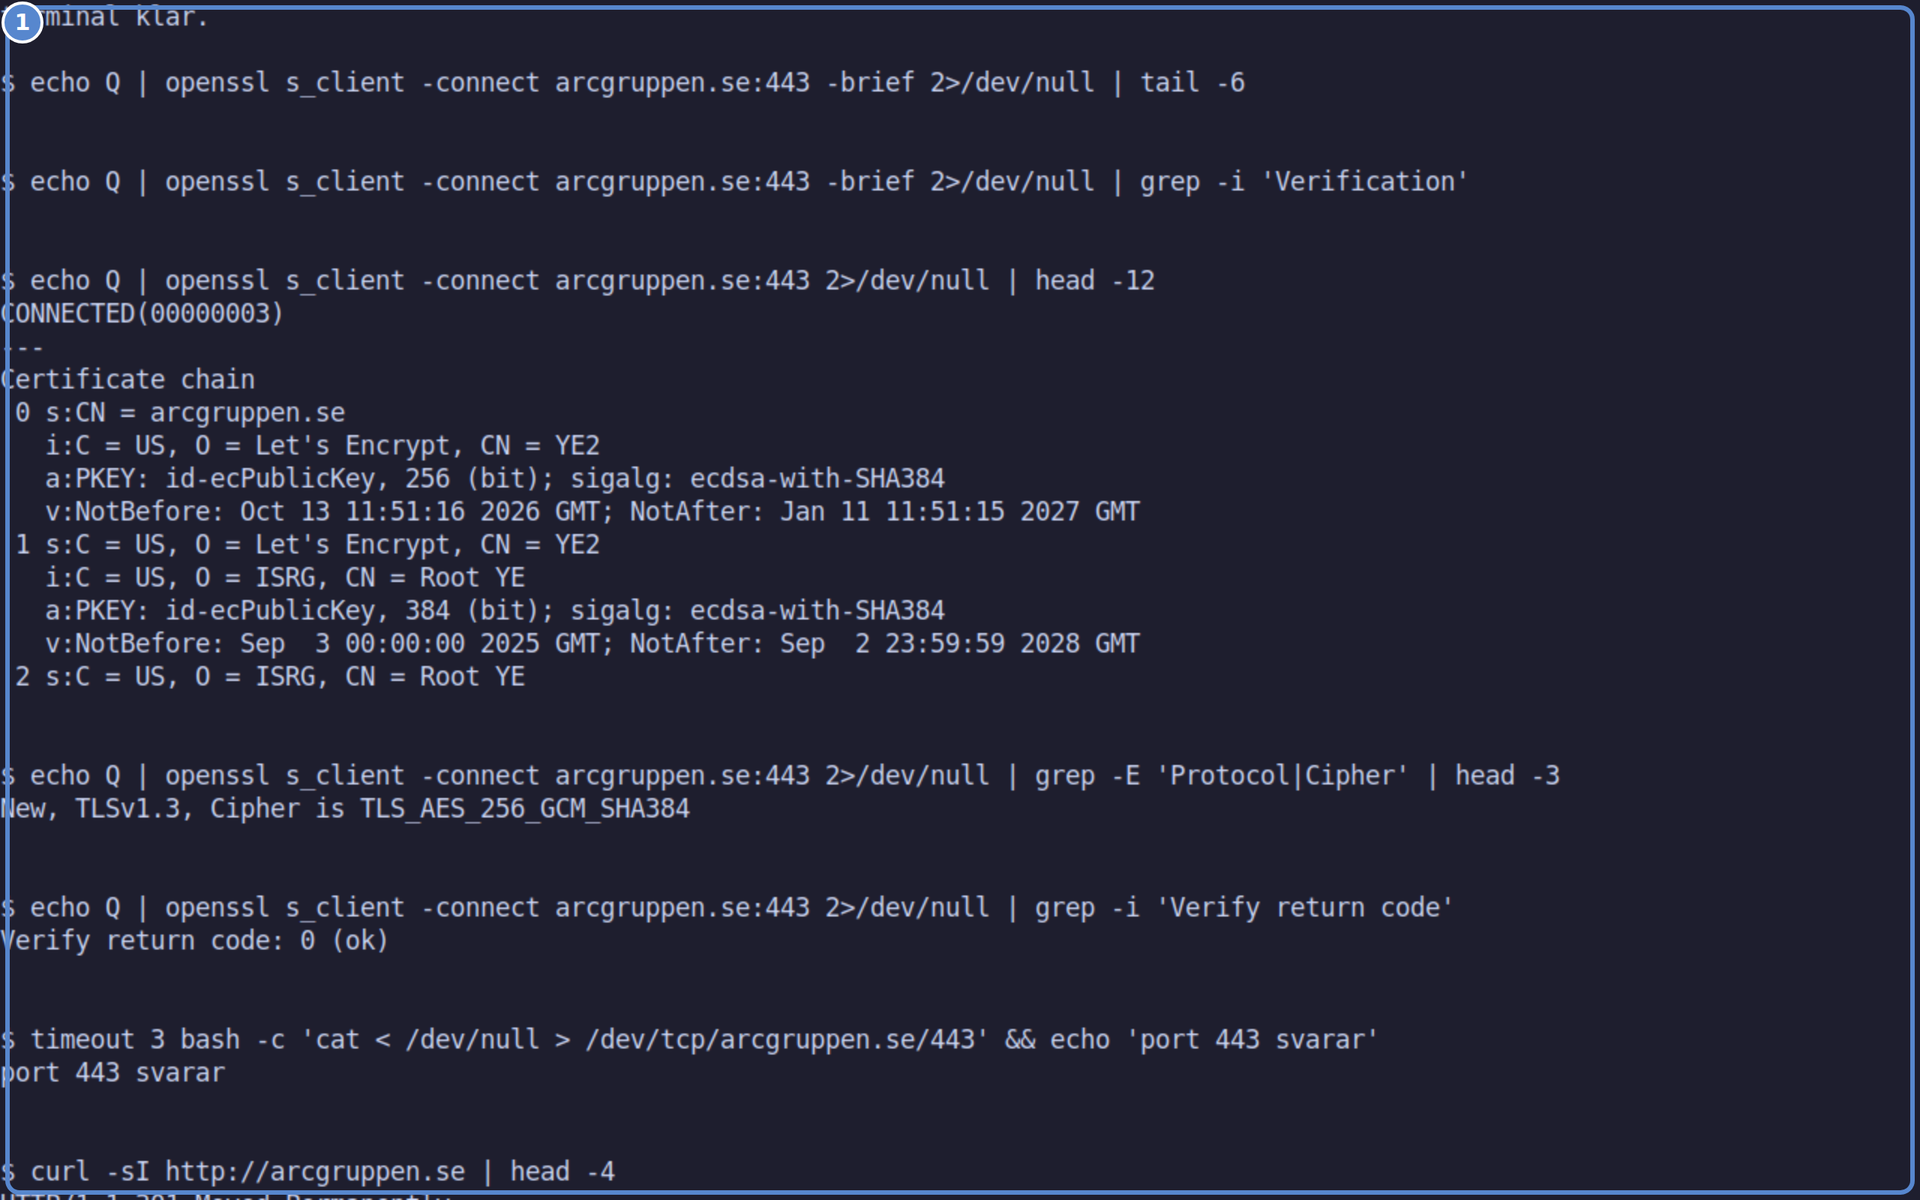
Vi säger http med flit (1): sajten svarar 301 och pekar över till https. En bra sajt vägrar prata oskyddat: den skickar besökaren vidare till hänglåset direkt.
Det finns inga kommentarer just nu.
för att vara först med att lämna en kommentar.